
2026 iThome 鐵人賽 Day 5 | 從資產盤點到 2022 新版 93 項控制,破解 iPAS 最愛考的治理因果鏈
剛開始看 ISO 27000 系列的人,通常會有一種強烈的窒息感:滿滿五位數的標準編號、厚重如字典的條文、以及一堆看似充滿官僚氣息的名詞——適用性聲明書、管理審查、內部稽核、資產擁有者。
如果把它當成歷史年代來死記硬背,進考場保證考一題忘一題。
但在資安實務與真實法遵現場,沒有人是在「背條文」的。資安管理系統(ISMS)的本質只有一句話:「別以為買了昂貴設備,你家的大門就安全了。」
很多人以為導入資安就是編預算買防火牆、裝端點防禦,甚至把主機搬上 AWS 就覺得萬事大吉。結果勒索軟體一進來,伺服器照樣被加密;主管機關登門稽核,發現連哪些主機存了客戶個資都講不清楚。
設備是工具,制度才是靈魂。如果沒有人定期巡邏、沒有人定義誰該對資料負責、出了事沒有矯正機制,買再貴的設備,也只是在大門口裝了一台沒人看的 8K 監視器。
這篇文章不打算跟你背條文。我們要用兩套互補的生活心智模型——「社區大樓管委會」與「醫院健檢台」,把 iPAS 當屆考題裡最陰險的因果陷阱徹底拆穿。
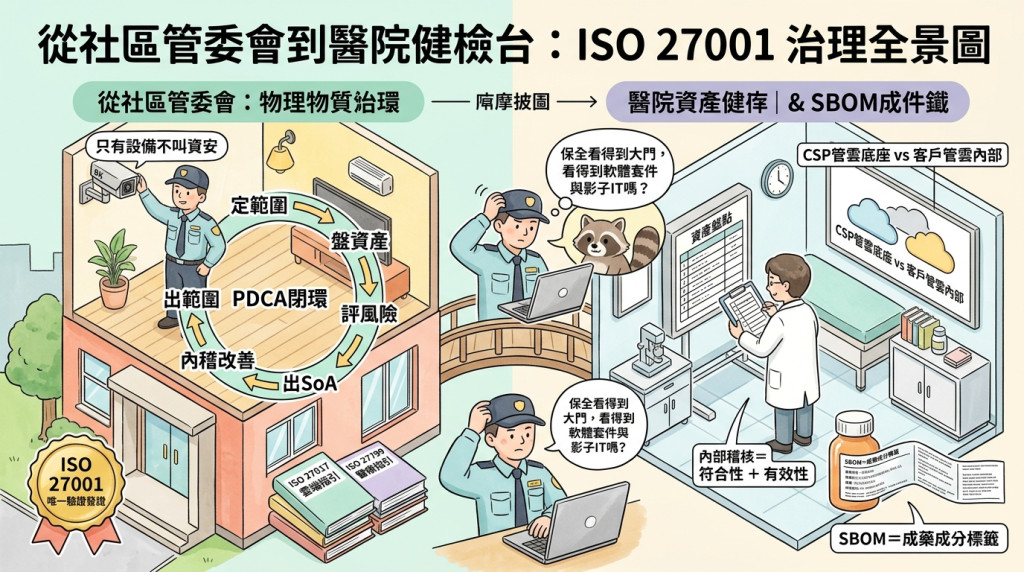
要搞懂 ISO 27001 的 ISMS,最直覺的心智模型就是一棟住商混合社區大樓的「管委會開張流程」。
一棟從未管理過的大樓,不可能第一天就說「我們很安全」。管委會成立後,必須按部就班走過這條直屏單線流程:
【PDCA 治理閉環】
  1. 定範圍(劃清大樓邊界)
      ↓
  2. 盤資產(清點造冊病歷)
      ↓
  3. 評風險(計算破門機率)
      ↓
  4. 選處置(降低/避免/轉移/接受)
      ↓
  5. 出 SoA(公告欄防護清單)
      ↓
  6. 落控制(保全巡邏門禁)
      ↓
  7. 內部稽核(主委抽查查核有效性)
      ↓
  8. 管理審查(住戶大會檢討修正)
      ↓ (循環回第 1 步)
把它翻譯成管委會的白話日常:
考試最愛考「某情境下該選哪個 ISO 標準」。如果硬背號碼容易混淆,但放在大樓公約裡,邏輯清清楚楚:
【ISO 公約挑選決策樹】
┌─ 企業總則 ── 27001(發證)/ 27002(指引)
├─ 雲端服務 ── 27017(雲端)/ 27018(個資)
├─ 特殊產業 ── 27799(醫療)/ 27011(電信)
└─ 隱私與AI ── 27701(PIMS)/ 42001(AIMS)
考場上只要盯住一個決定性關鍵字:「題目問的是誰能驗證發證,還是誰只是指引?」
比喻是為了降低門檻,但每個比喻都有它的極限。如果假裝一個比喻能通吃到底,那不是教學,是偷懶。
管委會比喻在解釋實體門禁、守衛巡邏、開會稽核時非常傳神。但當我們走到當代數位資產的核心時,管委會開始當場卡住:
「保全在大門口查驗身分、巡邏鐵窗很在行;但軟體裡面到底塞了哪些開源套件?員工私底下有沒有把客戶資料貼進未授權的 ChatGPT?這些管委會看得到嗎?」
保全看不到。管委會只能看到「門有沒有關好」,看不到「軟體內部的成分」與「看不見的資料外洩通道」。
這正是 SBOM(軟體物料清單) 與 Shadow IT(影子 IT) 的防禦本質。此時我們必須誠實卸下管委會的比喻,把鏡頭切換到**「醫院健康檢查模型」**:
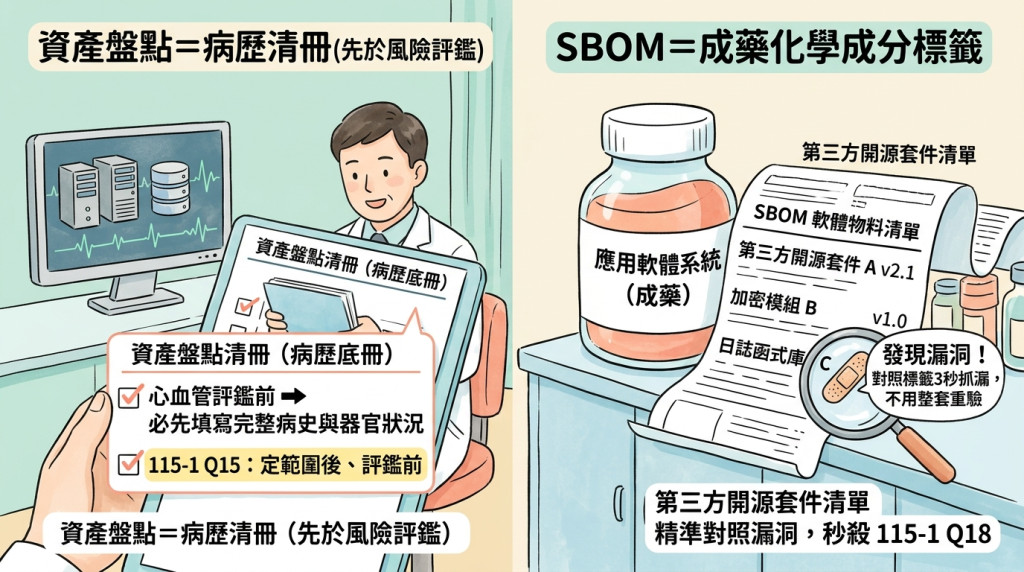
你要去做心血管風險評估(風險評鑑)之前,醫師第一步一定是叫你填病歷底冊:家族病史、現存器官慢性病、藥物過敏清單(資產盤點)。
如果沒有這份精確的器官與病歷清冊,醫師再厲害,也算不出你中風或心肌梗塞的風險值。這就是為什麼 115-1 真題 Q15 鐵律:「盤點資產必定在定義範圍之後、執行風險評鑑之前」。
軟體不是鐵板一塊,現代軟體就像一罐成藥。你買了一罐感冒糖漿,瓶身背後一定貼著完整的成分標籤:主成分是什麼、賦形劑有哪些、防腐劑劑量多少。
SBOM 就是這張成分標籤(115-1 Q18)。它詳列了軟體所有第三方函式庫、版本號與相依性。一旦開源社群爆出某個函式庫有重大漏洞(例如 Log4j),你只要翻出成分標籤一對,三秒鐘就知道自己有沒有中毒,不用整間醫院翻箱倒櫃。
心智模型建立好了,現在我們切換到稽核現場。在 ISO 27001 與資安治理的考卷裡,有三個最容易讓人翻車的深層陷阱。
很多公司做內部稽核,就是拿著顧問公司給的 Excel 表格,逐條核對「有沒有政策?有。有沒有密碼複雜度規定?有。」全部打勾,稽核報告就結案了。
這正是 115-1 科一 Q6 的陷阱所在:
題目問:下列關於內部稽核的敘述何者最不正確?
❌ 誘答選項:「稽核重點應該放在符合性檢查,確保政策程序符合標準。」
這句話看起來無懈可擊,為什麼是錯的?
因為它犯了**「只看符合性,無視有效性」**的致命錯誤。大樓規定「所有住戶出入隨手關門」(政策符合標準),但如果彈簧鉸鏈壞了一整年沒修、門天天大開(實作無效),在紙面上它是合格的,但在實務上它是破門的。
內部稽核的黃金鐵律:符合性(Compliance)與有效性(Effectiveness)缺一不可。 不僅要查有沒有訂規矩,更要抽查日誌、翻閱軌跡,確認規矩真的活在系統運作中。
這是所有備考 iPAS 的考生最常抓狂的一題:
評鑑到底在 Do 還是 Plan?
這不是神仙打架,而是**「題幹依據的分岔」**:
💡 考場秒殺收束法:教材題庫是管委會內部的日常分工表(選 Do),官方條文是政府登記的正式門牌(選 Plan)。題幹沒指定條號考觀念選 Do,題幹寫出「27001 第 6 章」毫不猶豫選 Planning!
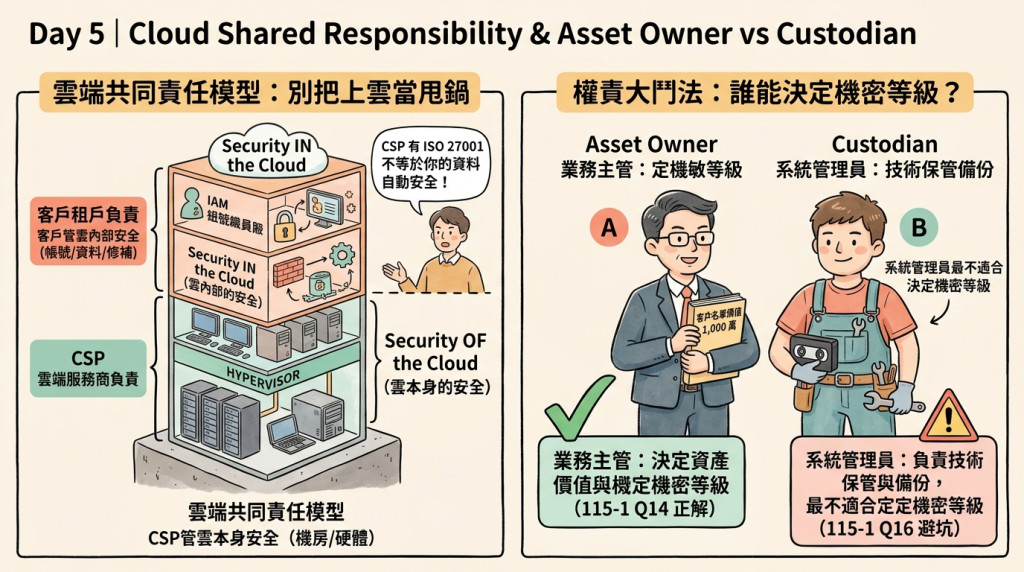
上雲之後,資安責任就移轉給雲端業者了嗎?
在真實事件中,無數企業把資料庫搬上 AWS S3,卻因為權限設成公開讀寫,導致數百萬筆個資外洩。事後被開罰時跳腳說:「AWS 不是有 ISO 27001 證書嗎?」
這就是對**「共同責任模型(Shared Responsibility Model)」**的無知:
CSP 拿到認證,絕對不等於你的系統自動合格。
連帶的權力錯置發生在內部角色:系統管理員(IT Admin)最懂主機,能讓他來決定客戶資料的機密等級嗎?(115-1 Q16)
絕對不行!系統管理員只是 Custodian(保管者),他只負責備份與安裝修補;只有懂商業價值的業務部門主管——Asset Owner(資產擁有者),才有權限決定這份客戶名單外洩會賠多少錢、屬於機密還是內部公開!
為了方便你在手機上單手複習,我們把全部精華濃縮為三張零橫向滾動的垂直卡片:
定義 ISMS 適用範圍 ➡️ 盤點資訊資產 ➡️ 執行風險評鑑 ➡️ 選取處置與 SoA。115-1 科一 Q1|雲端服務資安評估
115-1 科一 Q6|內部稽核最大陷阱
115-1 科一 Q15 & Q16|盤點時序與角色
115-1 科一 Q19|影子 IT(Shadow IT)治理
115-1 科一 Q41|供應鏈勒索攻擊
這是我在準備 iPAS 衝刺時堅持的學習三層次。如果你只剩最後幾天,請把焦點放在這三步:
👉 完整詳細衝刺筆記(含 15 道完整真題逆向解析與 HackMD 螢光筆劃線版):
Day 5 衝刺筆記:ISO 家族大閱兵與 ISMS 治理地圖(線上定稿版)


 iThome鐵人賽
 看影片追技術